

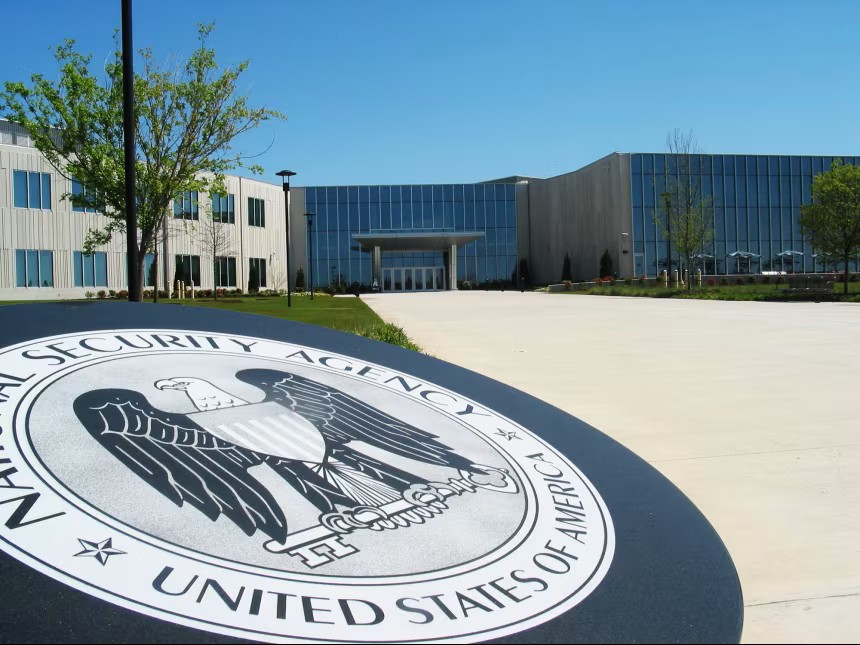
Interné komunikačné systémy americkej Národnej bezpečnostnej agentúry (NSA) zostávali 19. novembra čiastočne nedostupné už tretí deň. Podľa CNN výpadok narušil spojenie medzi spravodajským centrom NSA v štáte Georgia a pracovníkmi na Blízkom východe, kde sú americké sily zapojené do konfliktu s Iránom. NSA uviedla, že jej kľúčové funkcie zostali v prevádzke.
Riaditeľ národného spravodajstva (DNI) Jay Clayton 18. novembra v Kongrese uviedol, že podľa doterajších zistení mali nedávne výpadky v amerických úradoch a súkromných firmách samostatné technické príčiny súvisiace s údržbou alebo zmenami systémov. Vyšetrovatelia podľa neho nenašli známky koordinovaného ani štátom podporovaného kybernetického útoku. Spravodajské služby incidenty naďalej preverujú.
Problémy sa začali 17. novembra počas plánovanej údržby siete NSA Net, ktorá slúži na ukladanie a výmenu utajovaných informácií. Americký riaditeľ národného spravodajstva Jay Clayton spojil výpadok s nasadením bezpečnostných záplat. Niektoré systémy sa podľa neho po aktualizácii nespustili podľa očakávania. Zdroje CBS News 18. novembra uviedli, že sieť opäť funguje. Fox News však nasledujúci deň informovala, že časť interných komunikačných systémov je stále nedostupná.
Podľa CNN, ktorá sa odvolala na štyri oboznámené zdroje, pracovníci centra NSA v Georgii dočasne nemohli cez NSA Net komunikovať s kolegami na Blízkom východe. Centrum zabezpečuje signálne spravodajstvo a kybernetické operácie zamerané na tento región. Americkí predstavitelia uviedli, že kľúčové systémy na zber spravodajských informácií zostali funkčné a pracovníci si utajované informácie mohli vymieňať náhradnými kanálmi.
Výpadok ovplyvnil aj chod centrály NSA vo Fort Meade v štáte Maryland. Agentúra časti zamestnancov posunula nástup do práce a niektorým oznámila, aby zostali doma, kým ich nadriadení nevyzvú na príchod. Obmedzenia pokračovali aj po obnovení prístupu k sieti, keďže panovali obavy, že súčasné prihlásenie veľkého počtu používateľov ju môže preťažiť.
Podľa dostupný informácií nasadzovala opravy dvojice kritických zraniteľností v PHP, označovaných spoločným názvom PHP2Shell. Pri ich odhalení pomohla umelá inteligencia. FBI, NSA a americká agentúra CISA už 21. októbra vyzvali organizácie, aby záplaty nasadili bezodkladne alebo dotknuté systémy dočasne odpojili. PHP podľa CBS News využíva približne 70 percent webových stránok.
Senátor Mark Warner upozornil, že umelá inteligencia umožňuje odhaľovať chyby vo veľkom počte systémov naraz. Organizácie tak musia rýchlejšie nasadzovať opravy aj v staršej infraštruktúre, ktorá na také tempo zmien nebola navrhnutá. Google zároveň varoval, že útočníci môžu pomocou autonómnych nástrojov AI vyhľadávať a zneužívať známe, dosiaľ neopravené chyby rýchlejšie a vo väčšom rozsahu.
0 komentárov